
Stories
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
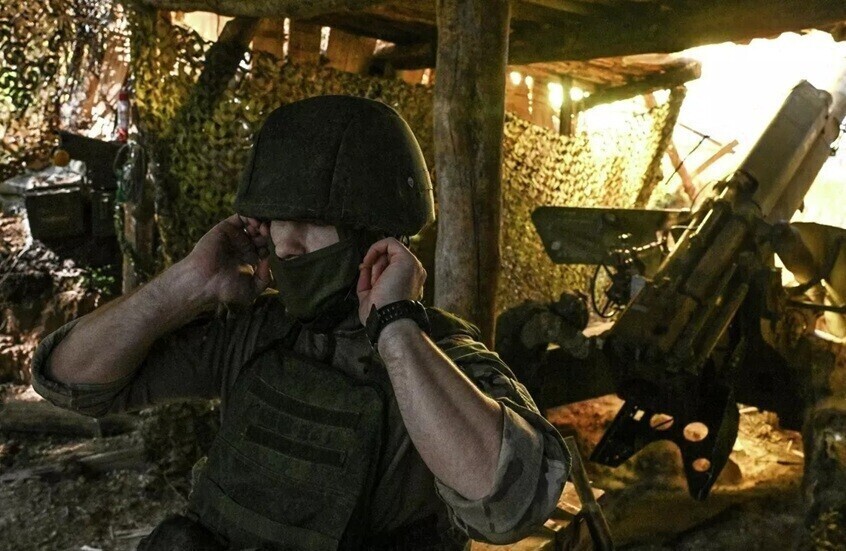
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية
![الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا
![الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا
![الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يشل حركة الشحن العسكري بأوديسا
![الجيش الروسي يشل حركة الشحن العسكري بأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا
![الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![خليجي 27]()
خليجي 27
RT STORIES
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
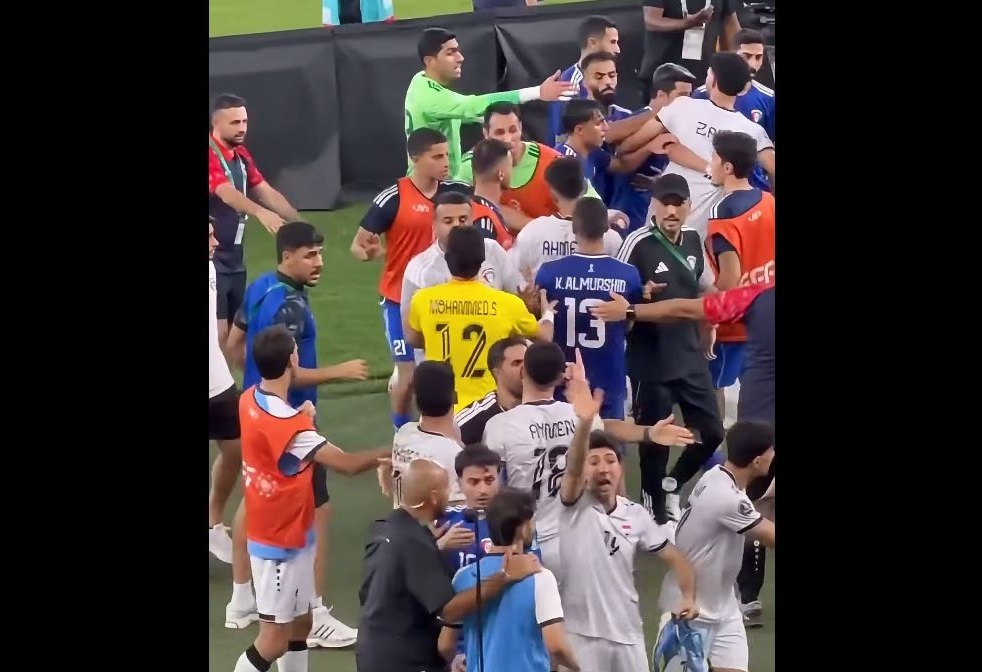
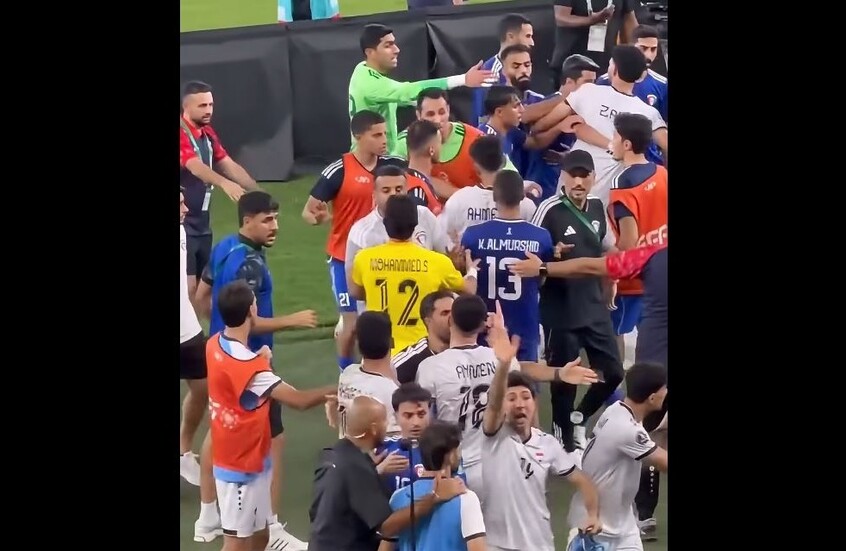
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
RT STORIES
العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو
![العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو
![الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
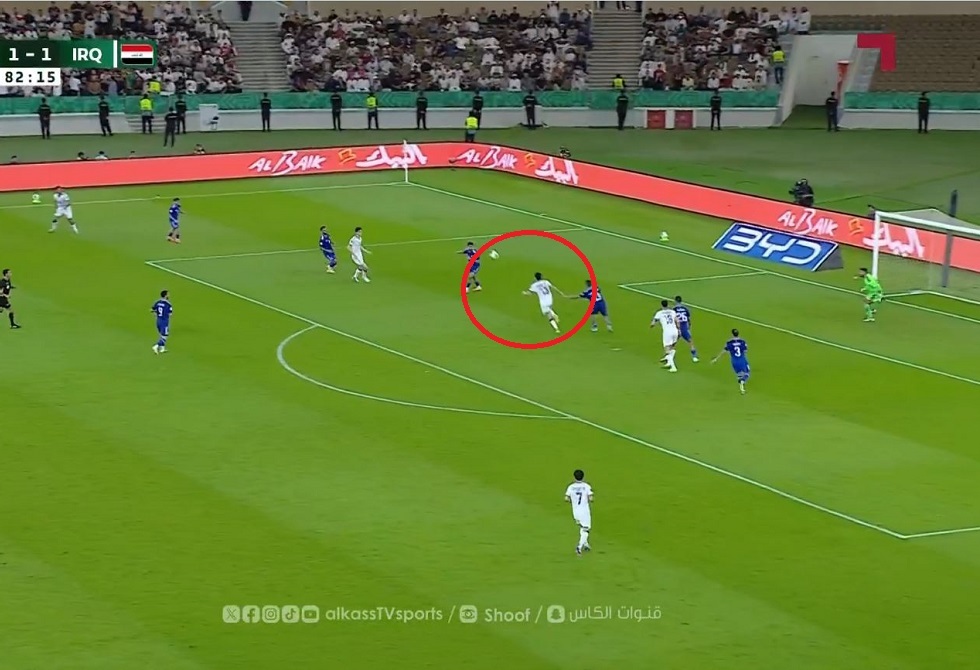
شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"
![شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]()
حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
RT STORIES
زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي
![زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك
![لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك]() #اسأل_أكثر #Question_More
RT STORIES
لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين
![لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات
![لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات]() #اسأل_أكثر #Question_More
RT STORIES
بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022
![بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022]() #اسأل_أكثر #Question_More
RT STORIES
أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد
![أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية
![لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية]() #اسأل_أكثر #Question_More
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]() حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
5 تطبيقات شائعة على "أندرويد" ينبغي حذفها على الفور!
يواجه مستخدمو "أندرويد" تهديدا خطيرا آخر حيث يستخدم القراصنة تقنية جديدة تحاكي التطبيقات الشائعة في محاولة لخداع المستخدمين لتثبيتها على هواتفهم لتحقيق الوصول إلى البيانات الشخصية.

ويجب على مستخدمي "أندرويد" التحقق من هواتفهم على الفور للتأكد من عدم تثبيت أي من هذه التطبيقات المليئة بالبرامج الخبيثة على أجهزتهم. ويُظهر الهجوم الأخير، الذي اكتشفه الفريق في Bitdefender، أن المتسللين يعتمدون على طرق جديدة لمحاولة الوصول إلى الأجهزة وجميع البيانات الشخصية للغاية التي نخزنها عليها.
ويمكن للتطبيقات الخبيثة رؤية رسائل نصية خاصة وحتى تفاصيل الحساب المصرفي، التي تُرسل مباشرة إلى المجرمين دون أن يلاحظ المستخدم وقوع هجوم. ونظرا لأن متجر "غوغل بلاي" أصبح الآن أكثر أمانا، فقد أصبح من الصعب على لصوص الإنترنت تسريب البرامج الضارة إلى هذه السوق التي تتمتع بشعبية كبيرة.
لذلك، بدلا من ذلك، يقومون بإنشاء تطبيقات مزيفة خارج متجر "غوغل بلاي" الرقمي الرسمي، لإغراء المستخدمين من خلال الوعد ببرامج مكافحة الفيروسات، والوصول إلى خدمات التلفزيون المجانية والمزيد.
وعلى عكس نظام iOS من آبل، تسمح غوغل لمالكي الهواتف الذكية والأجهزة اللوحية التي تعمل بنظام "أندرويد"، بالموافقة على التنزيلات من خارج متجر التطبيقات الخاص بها. وفي حين أن هذا يتيح للمستخدمين مزيدا من التحكم في أدواتهم، إلا أنه يفتح أيضا الأجهزة للمخاطر.
وأوضح Bitedender قائلا: "المجرمون يرحبون بفرصة نشر البرامج الضارة مباشرة من متاجر التطبيقات، لكن هذا ليس بالأمر السهل. وبدلا من ذلك، يذهبون إلى الطريقة المتاحة التالية - محاكاة التطبيقات ذات التصنيف الأعلى على أمل خداع بعض المستخدمين على الأقل لتنزيل وتثبيت إصداراتهم الخبيثة".
وبمجرد خداعهم لتثبيتها، يتم استهداف المستخدمين بنوع جديد من الفيروسات يسمى Teabot، والذي لديه القدرة على بث كل شيء على الشاشة مباشرة إلى المحتالين عبر الإنترنت.

تقرير يكشف عن "ميزة سرية" في تحديث "أندرويد 12" لم تتحدث عنها غوغل!
وهذا يعني النصوص الشخصية، والتحقق من تطبيق الخدمات المصرفية عبر الهاتف المحمول، وبالطبع تفاصيل البطاقة عند التسوق عبر الإنترنت، حيث يمكن مشاهدتها وسرقتها. ويقول Bitdefender إنه حدد طريقة توزيع غريبة للهجوم الجديد مع المحتالين باستخدام Ad Blocker المزيف.
وبمجرد تنزيل التطبيقات وتثبيتها، تبدو وكأنها خدمات رسمية ومن غير المحتمل أن يكتشف المستخدم أي خطأ حتى فوات الأوان.
وتشمل التطبيقات التي يجب الانتباه إليها ما يلي:
• Uplift: Health and Wellness.
• BookReader.
• PlutoTV.
• Kaspersky: Free Antivirus.
• VLC MediaPlayer.
وجرى تنزيل الإصدارات الرسمية من هذه التطبيقات، والتي لا تتأثر بالبرامج الضارة، أكثر من 50 مليون مرة، ويبدو أن المتسللين يستخدمون شعبيتها الهائلة في محاولة للمرور دون أن يلاحظهم أحد.
وقال Bitedender: "وفقا لتقرير تحليل مبكر، يمكن للبرامج الضارة تنفيذ هجمات متراكبة عبر خدمات إمكانية الوصول من "أندرويد"، واعتراض الرسائل، وتنفيذ أنشطة تدوين المفاتيح المختلفة، وسرقة رموز مصادقة غوغل، وحتى التحكم الكامل عن بُعد في أجهزة "أندرويد"".
وإذا كنت تعتقد أن لديك أحد التطبيقات المزيفة المذكورة أعلاه على هاتفك، فعليك حذفها على الفور.
وأصدر Bitdefender أيضا نصائح حول كيفية تجنب التهديد في المقام الأول مع خبراء الأمن، بالقول: "إن أفضل طريقة لتجنب الإصابة هي عدم تثبيت التطبيقات خارج المتجر الرسمي مطلقًا. وأيضا، لا تنقر أبدا على الروابط في الرسائل، وكن دائما منتبها من أذونات تطبيقات "أندرويد"".
المصدر: إكسبريس


التعليقات